ChatGPT 在 9 月 25 日加入了“安全历史”。它会列出近期登录、登出、密码变更、多因素认证(MFA)、通行密钥和其他安全设置变化。这类功能最怕“上线时看一眼,以后再也不打开”。我的建议是:现在花 10 分钟做一次基线检查,以后每月或收到可疑提醒时再复查。
资料核查日期:2026 年 10 月 1 日。功能发布见 ChatGPT Release Notes,处理可疑活动和会话的步骤参照 OpenAI 账号安全指南 与 Active sessions 官方说明。
前 3 分钟:打开安全历史,建立自己的基线
网页端路径是“设置 → Security and login(安全与登录) → Security history(安全历史)”。我会先看事件类型和时间,再看位置、设备。官方特别说明,某些位置和设备信息可能近似或缺失,所以不要仅因为城市名看着陌生就立即判定被盗。
我会把三类信息放在一起判断:那个时间我是否登录过,设备和浏览器是否熟悉,同一时段是否发生了 MFA、通行密钥或密码变更。单独一个模糊位置是弱信号,多个不匹配事件连在一起才更值得立即处理。
第 4–6 分钟:检查活跃会话和可信设备
安全历史告诉你“发生过什么”,Active sessions 则更适合回答“现在还有哪些会话”。路径同样在安全与登录设置中。我会逐个看设备、大致位置和最近活动,想不起来的会话就要继续调查。
如果你决定使用“退出所有会话”,要先知道两点:它会包括当前设备,其他会话最长可能需要 30 分钟退出。这是一个真正会影响所有设备的动作,做之前请确保你仍然掌握可靠的登录和恢复方式。
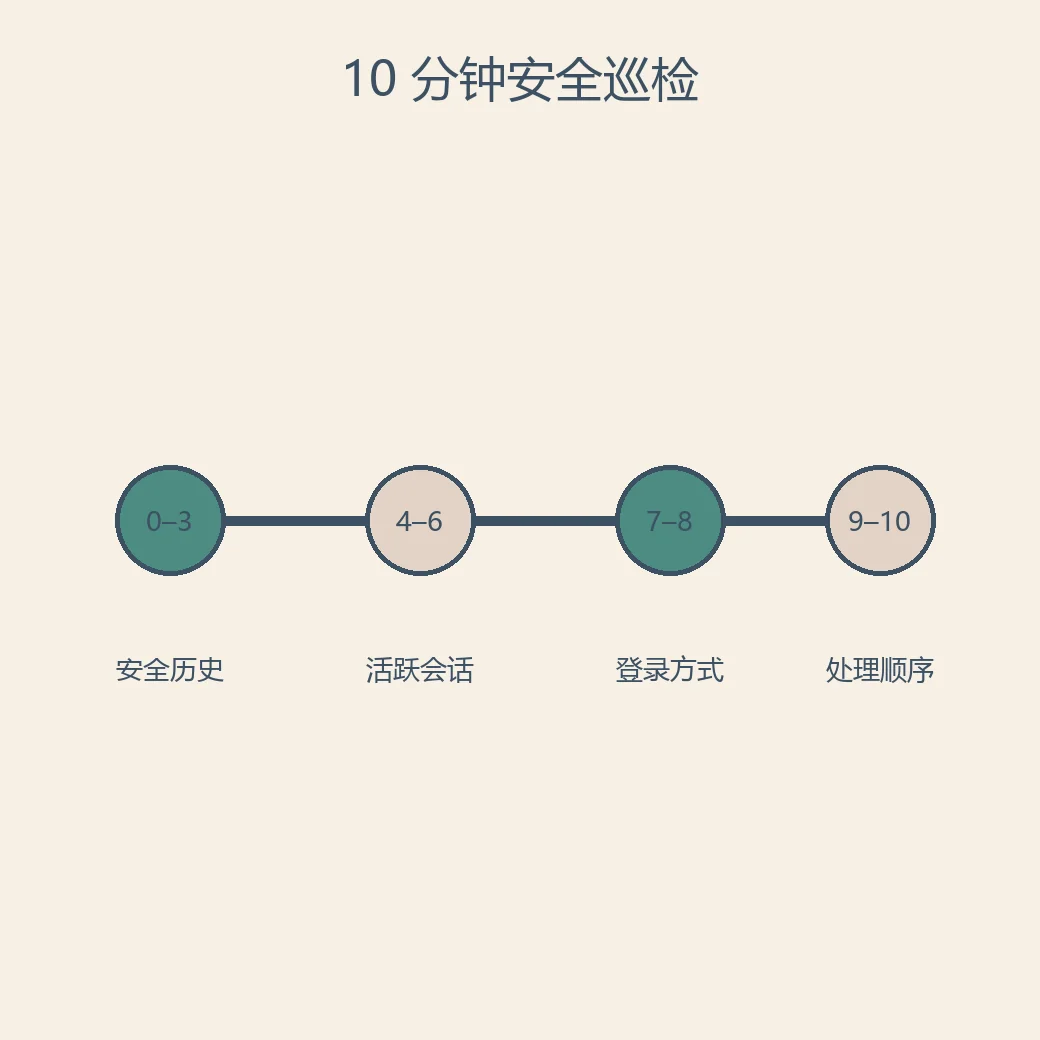
第 7–8 分钟:检查登录方式
- 密码:如果使用密码,它应该是独立且没有在别处重复使用的。
- MFA:多一层验证能降低密码泄露后的风险,但开启 MFA 不会自动取消已有登录。
- 通行密钥或安全密钥:检查是否仍持有登记的设备,不再使用的方式要按官方流程处理。
- 恢复材料:如果使用高级账号安全,要确保恢复密钥安全保存,并理解更严格的恢复要求。
一个容易忽略的顺序是:如果你怀疑账号已被访问,先改掉可能泄露或复用的密码,再退出所有会话,然后检查或开启 MFA。只新增 MFA,不会让已经登录的陌生会话自动失效。
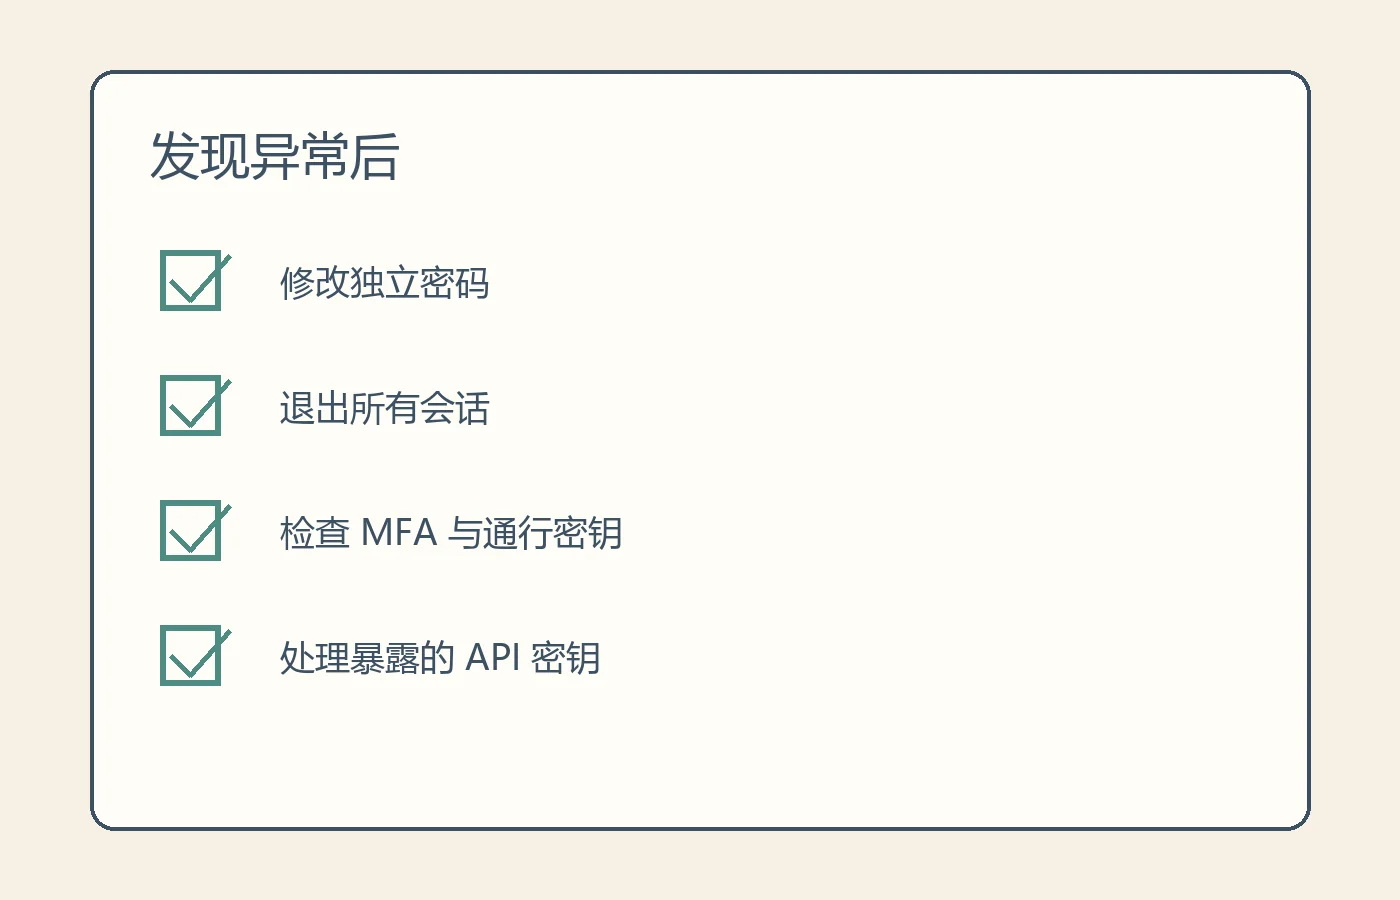
最后 2 分钟:写下异常处理顺序
| 你看到的情况 | 我会先做什么 | 下一步 |
|---|---|---|
| 只是位置略有偏差 | 对照时间、设备和网络环境 | 记录后观察,不仅凭城市名下结论 |
| 陌生登录与设置变更同时出现 | 在安全设备上修改密码 | 退出所有会话,复查 MFA 与通行密钥 |
| API 用量或费用异常 | 删除可能暴露的 API 密钥 | 查看用量、保留记录并联系支持 |
| 无法确认账号控制权 | 使用可靠设备和官方帮助中心 | 向 OpenAI Support 提供未授权活动细节 |
我会怎么让这个检查真正持续
我会把“每月第一个工作日检查安全历史与活跃会话”写进个人或团队清单,但不把安全事件细节复制到公开笔记。团队账号还应该明确谁负责处理警报、何时联系管理员、哪些记录需要保留。
限制说明
安全历史的位置和设备详情可能近似或缺失,它不是完整的取证系统。功能界面与可用选项也可能因计划、地区和组织管理而不同。本文只是通用检查流程,如果已经发生未授权访问、费用异常或敏感数据风险,请立即按官方步骤处理并联系支持。
FAQ
安全历史和活跃会话有什么区别?
前者侧重近期发生的安全事件,后者用来查看当前或近期的会话与可信设备。两个放在一起看更完整。
开启 MFA 后,陌生设备会立即退出吗?
不会。官方明确说明,开启 MFA 不取消已有登录。怀疑被入侵时还需处理密码和活跃会话。
退出所有会话会影响当前设备吗?
会,当前会话也会被退出;其他设备的退出最长可能需要 30 分钟。
参考资料
ChatGPT — Release Notes,OpenAI,2026-09-25 条目